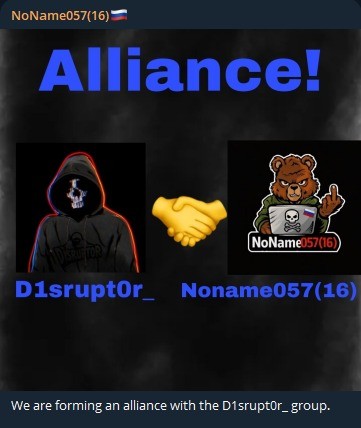
Проросійське хакерське угруповання NoName057(16) погрожує новою хвилею кібератак на чеські цілі, повідомляє компанія з кібербезпеки ComSource. Хакери виправдовують свої дії підтримкою України з боку Чехії. Хакери похвалилися однією з перших цілей, яку вони нібито успішно вразили, – котельнею в Чехії. Однак вони не уточнили, де вона знаходиться і чи порушили вони її роботу якимось чином.
Група NoName057(16) найчастіше використовує для своїх атак метод під назвою DDoS, під час якого вони засипають комп’ютерні системи великою кількістю запитів. Мільйони комп’ютерів почнуть одночасно звертатися до певного сервера. Зазвичай він не зможе обробити таку велику кількість запитів. Через це сайти перевантажуються, аварійно завершують роботу і на певний час стають недоступними для звичайних користувачів.
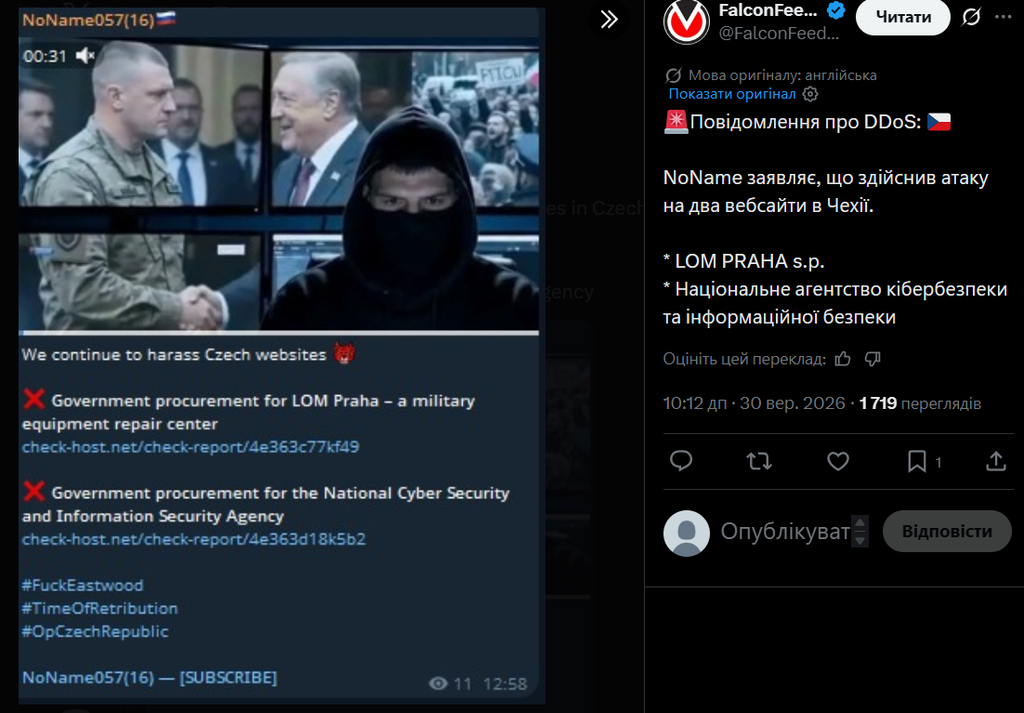
Атакували у національне свято
Однак, успішне проникнення в системи керування котельнею є значно серйознішим випадком, ніж звичайна DDoS-атака. Хакери похвалилися, що їм вдалося змінити встановлені температури, зупинити контури або вимкнути насоси. Як доказ вони опублікували відео. Однак з нього неможливо визначити, чи це насправді чеська котельня. Наразі неможливо незалежно перевірити заяви хакерів про успішну атаку.
Експерти з безпеки попередили про посилення хакерської активності в середу 30 вересня. Але, згідно із заявою групи NoName057(16), атака відбувається з понеділка, 28 вересня, національного свята. Саме тоді хакерам, ймовірно, вдалося проникнути в системи неуточненої чеської котельні. «Якщо ця інформація підтвердиться, це буде принципово інша категорія, ніж DDoS-атаки. Вона свідчить про недостатню безпеку операційних технологій», – попередив Міхал Штусак, експерт з кібербезпеки та співвласник ComSource.
Однак поточна атакуюча кампанія переважно включає DDoS-атаки. Згідно з аналізом експертів з безпеки, починаючи зі святкового понеділка, група поступово атакувала окремі веб-сайти державних установ, місцевих органів влади, енергетичних та транспортних компаній або постачальників електронних систем для оборони та безпеки. Назви конкретних організацій, які мали бути атаковані, не оприлюднюються. «Це не одноразовий інцидент, а безперервна хвиля, яка триває з понеділкового національного свята і досі не припинилася», – сказав Штусак.
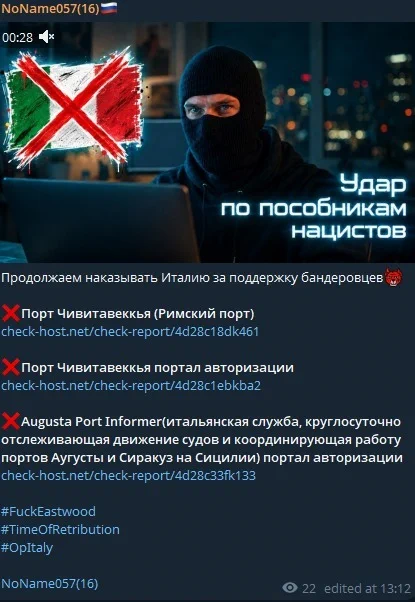
Під загрозою кібератак – всі організації у Чехії та ЄС, які підтримують Україну
За його словами, група публікує свої цілі в Telegram та виправдовує атаки підтримкою України з боку Чехії. «Вони обирають веб-сайти, збій в роботі яких був би помітним. Ціль — переважно портали державних та місцевих органів влади та служб, пов’язаних з енергетикою, транспортом та обороною», – описав Штусак. Однак загальнодоступна інформація поки що не підтверджує широкомасштабного збою в роботі більших чеських інтернет-сервісів у зв’язку з цією кампанією.
NoName057(16) публікує посилання на сервіс check-host.net як доказ успішності своїх дій. Однак, за даними ComSource, просте відображення помилки може не означати, що певний веб-сайт фактично виведено з експлуатації. Це може бути неточний або незавершений тест, який група потім використовуватиме як рекламний матеріал. Тому до заяв хакерів слід ставитися з певною долею скептицизму. «Просте відображення помилки в одному тесті не означає, що атака була успішною. Важливо те, чи тривав збій і як довго, а також чи помітили його реальні користувачі і як», – зазначив Штусак.
З початку російського вторгнення в Україну в лютому 2022 року до березня 2025 року Національне управління кібербезпеки та інформаційної безпеки Чехії (NÚKIB) зафіксувало понад 200 кібератак на чеські цілі, які були здійснені російськомовними хактивістськими групами, заявила речниця NÚKIB Альжбєта Дворжакова. У липні 2025 року чеська кіберполіція повідомила про масштабну міжнародну операцію EASTWOOD, координовану Європолом та Євроюстом, спрямовану проти NoName057(16). “Спільними зусиллями 13 країн було вимкнено понад 100 серверів по всьому світу, відключено ключову центральну інфраструктуру групи, отримати 7 ордерів на арешт (6 з яких у Німеччині), провести 24 обшуки в будинках та 13 допитів, зв’язатися з понад 1000 особами, причетними до цієї діяльності. Метою операції було не лише зірвати діяльність групи, але й стримати велику кількість її симпатиків, які свідомо допомагали в кібератаках. Усіх було поінформовано про правові наслідки”, – повідомила поліція.
Читайте також: Чехія готується до війни: моделюють блекаути, кібератаки, нові хвилі біженців і падіння України
Матеріал підготовлено громадською організацією ProUA в рамках програми «Підтримка поширення та доступу до інформації мовами національних меншин» Міністерства культури Чеської Республіки.